반응형
데이터 평문 전송
데이터 평문 전송 취약점은 서버와 클라이언트 간 통신 시 중요 정보(계정정보, 주민등록번호, 신용정보 등)가 평문으로 노출되는 취약점입니다.
주의! 데이터 평문 전송 취약점을 애플리케이션 계층 진단 도구인 프록시로 진단하지 않도록 한다. 복호화가 완료된 이후의 데이터가 보이기 때문에 꼭 전송 계층의 진단 도구인 스니핑 툴(와이어 샤크)로 진단한다.
|
No |
실습 위치 |
비고 |
|
1 |
로그인 |
Step1. 로그인 시 발생하는 패킷을 Wireshark로 확인해보면 입력한 계정정보가 평문으로 전송되는 것을 확인할 수 있습니다.
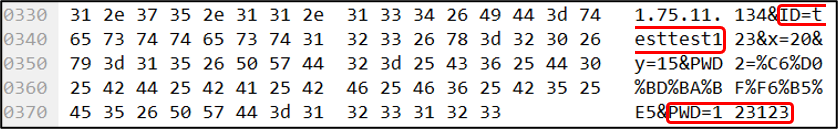
데이터를 평문으로 전송했을 시 스니핑 공격시 계정 노출의 위험이 있으므로 암호화하여 전송해야 합니다. 또한 개인정보보호법과 정보통신망 이용촉진 및 정보보호 등에 관한 법률에서 비밀번호, 주민등록번호와 같은 개인정보에 대해 암호화하도록 규정하고 있어, 반드시 암호화를 해서 전송해야 합니다.
'Security > WEB' 카테고리의 다른 글
| [Pentest] 배너 그래빙(Banner Grabbing) 도구 (0) | 2022.03.28 |
|---|---|
| [CVE-2021-3281] Django Path Traversal 취약성 연구 (0) | 2021.08.31 |
| [모의해킹 실습] 정보누출 취약 페이지 구현 및 공격 실습 (0) | 2021.08.02 |
| [Angular]설치 및 시작하기 (0) | 2021.07.31 |
| [모의해킹 실습] 불충분한 인가 페이지 구현 및 공격 실습 (0) | 2021.07.31 |