
엑셀로 해커를 막겠다는 나라에서 보안 실무자로 산다는 것
이 글은 특정 개인을 대상으로 하지 않습니다. 감독원에도 밤새 일하는 성실한 사람이 있다는 걸 알고 있습니다. 이 글이 겨냥하는 것은 제도와 관행, 그리고 그걸 굴리는 조직의 사고방식입니다. 사람이 아니라 시스템을 대상으로 합니다. 그래서 더 세게 욕할 수 있습니다.
0. 들어가며: 불이 났는데 소방서가 소화기 재고를 세고 있다
2026년 9월 30일부터 11월 3일까지, 약 한 달 사이에 37개 금융회사에서 40건의 침해사고가 신고됐다. 유출된 정보는 약 47만 3천 건, 직접 털린 돈은 약 10억 원이다. 시중은행에서 시작해 저축은행, 캐피탈, 상호금융, P2P, 전자금융업자, 증권사, 가상자산거래소까지 번졌다. 공격자는 자동화 도구로 IP를 바꿔 가며 외부 접점을 두드렸다. 코어뱅킹이 아니라 대출모집인망이나 직원용 업무시스템 같은 외곽이 뚫렸다. 그것도 추석과 한글날 연휴, 보안 담당자들이 자리를 비운 때를 골라서.
금융위원회는 "AI 공격은 AI로 막으라"고 했다. 맞는 말이다.
그런데 그 주문이 금융감독원을 거쳐 현업에 도착하면 이렇게 바뀐다.
"아래 53개 항목을 숫자만, 단위 생략하고, 각 항목 합계가 반드시 일치하도록 작성하여 통합관제시스템으로 제출하시기 바랍니다."
AI로 막으라더니, 엑셀로 막으라고 한다. 집에 불이 났는데 소방서가 와서 소화기 재고 조사표부터 내민다. 그리고 덧붙인다. "사후 점검 시 누락이 확인되면 엄정히 책임을 묻겠습니다."
이 글은 그 소방서 이야기다.
1. 필자에 대하여
- 정보보호 실무 6년 차. 취약점 진단·침해 대응을 오가며 일하고 있다.
- 업무 외 시간에 버그바운티를 한다. 국내외 플랫폼과 벤더에 취약점을 제보했고, AI의 힘과 더불어 성과가 인정되어 포상을 받았다.
- 쉽게 말해 취약점을 "찾는 쪽"과 "막는 쪽"을 다 해 본 사람이다. 그래서 확신을 갖고 말할 수 있다. 공격자는 엑셀을 보지 않는다. 공격자가 보는 건 열린 포트, 패치 안 된 엣지 장비, 그리고 패치할 시간을 보고서 쓰는 데 써 버린 담당자의 빈자리다.
2. CPC 채널이란 무엇인가: FINES 「금융보안 통합관제」
일반 독자를 위해 먼저 무대부터 설명한다.
금융감독원은 FINES(금융정보교환망, Financial Information Exchange System, https://fines.fss.or.kr)라는 폐쇄형 포털을 운영한다. 금융회사가 감독원에 보고서를 내고 감독원이 금융회사에 지시를 내리는 공식 통로다. 이 안에 「금융보안 통합관제」 메뉴가 있고, 하위 메뉴는 이렇다.
FINES금융정보교환망
금융은 튼튼하게 소비자는 행복하게 FINANCIAL INFORMATION EXCHANGE SYSTEM
fines.fss.or.kr
| 메뉴 | 원래 취지 |
| 보안조치요구 및 보고현황 | 감독원이 금융회사에 보안조치를 요구하고 결과를 회신받음 |
| 긴급현안 점검현황 | 긴급 상황에서 신속하게 현황을 점검 |
| 금융회사 정보공유 | 위협 정보 공유 |
| 비상연락망 등록·관리 | 사고 시 연락 체계 |
업계에서는 이 통로를 흔히 "CPC"라고 부른다. 여기로 요구서가 날아오면 담당자에게 알림이 가고, 제출 기한이 붙는다. 회신 양식에는 최종보고 단계(직원 → 부서장 → 임원(CISO) → 대표이사 → 이사회)를 체크하는 칸까지 있다. 무게감이 보이는가? 이건 원래 비상 채널이다. 전쟁이 나면 울리는 사이렌이다.
그런데 이 사이렌이 요즘은 출석 체크 벨처럼 울린다.
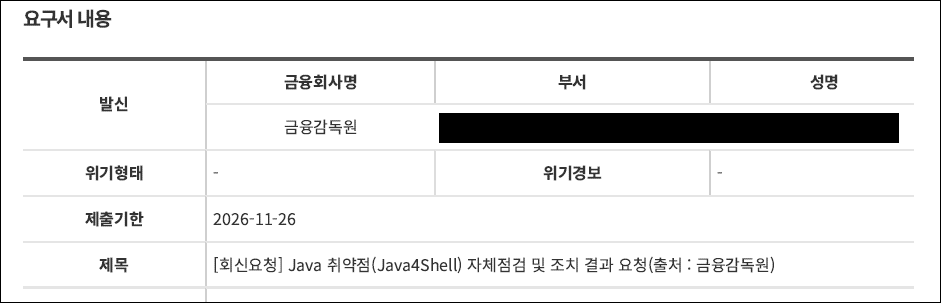
이번 Java4Shell 요구서를 보자. 양식 맨 위에 「위기형태」, 「위기경보」 칸이 있다. 두 칸 다 -(공란)이다. 감독원 스스로 위기도 아니고 경보 단계도 아니라고 적어 놓았다. 그러면서 비상 채널로 53개 항목짜리 전수조사표를 보냈다. 양치기 소년 이야기는 다들 알 것이다. 매일 사이렌이 울리면 진짜 사이렌이 울려도 아무도 뛰지 않는다. 경보 피로(alert fatigue)는 보안 관제에서 제일 먼저 배우는 개념이다. 이걸 감독기관이 직접 만들어 내고 있다.
3. 2026년 가을: 금융권이 털리는 동안 감독원은 무엇을 했나
시간 순서로 정리해 본다.
- 10월 2일: 금융위가 555개 금융회사에 12개 항목 체크리스트를 보낸다. 항목마다 "적정/미흡" 중 하나로 답하는 방식이다. 130곳이 미흡, 425곳이 "이상 없음"이라고 답했다.
- 그 뒤에도 사고는 계속 났다. "이상 없음"이라고 답한 곳이 뚫리는 데 체크리스트는 아무 쓸모가 없었다.
- 11월 5일: 580여 곳을 상대로 연말까지 전수점검을 하겠다고 발표한다. 금융위 관계자는 10월 체크리스트를 "응급조치", 이번을 "수술"이라고 불렀다. 그리고 원칙도 덧붙였다. 이후 발생하는 사고는 엄정히 책임을 묻겠다.
- 11월 9일: 금융권 보안을 평가하는 금융보안원의 정보보호 상시평가 시스템이 해킹당한다. 침입자는 금융감독원 관계자를 사칭한 계정으로 자료 열람 권한을 얻었다. 약 40개 금융회사와 관련된 서식과 이용자 정보가 새 나갔다.
마지막 줄을 다시 읽어 보자. 감독원을 사칭하니까 문이 열렸다. 금융회사가 감독원에 권위를 바칠수록, "감독원이 요청했다"는 말 한마디가 가장 강력한 소셜 엔지니어링 도구가 된다. 수시로 자료를 걷어 가는 관행이 공격 표면을 만든 셈이다. 그리고 금융회사들이 낸 그 "자료"가 공격자의 장바구니가 된다.
해커들은 왜 어렵게 금융회사의 서비스들을 탐색하고 있는가? 금융사의 정보를 모아둔 여기가 꿀단지다.
같은 시기 금융회사 보안팀은 어땠을까. 한 대형 금융사 보안팀장은 언론 인터뷰에서 사고 이후 딱 하루 쉬었다고 했다. 낮에는 점검 요청과 보고 요구를 처리하고, 밤에는 로그를 들여다본다. 해커는 밤에 들어오고, 감독원 요구서는 낮에 들어온다. 보안팀은 둘 다 막아야 한다.
4. 취약점은 쏟아지는데, 몸은 하나다
현업의 체감을 숫자로 확인하고 싶어서, KISA 보호나라 보안공지 게시판(취약점·보안업데이트 권고)을 2024년 1월부터 2026년 11월 20일까지 전부 긁어서 월별로 세어 봤다. 상단 고정 글을 빼고 총 767건이다.
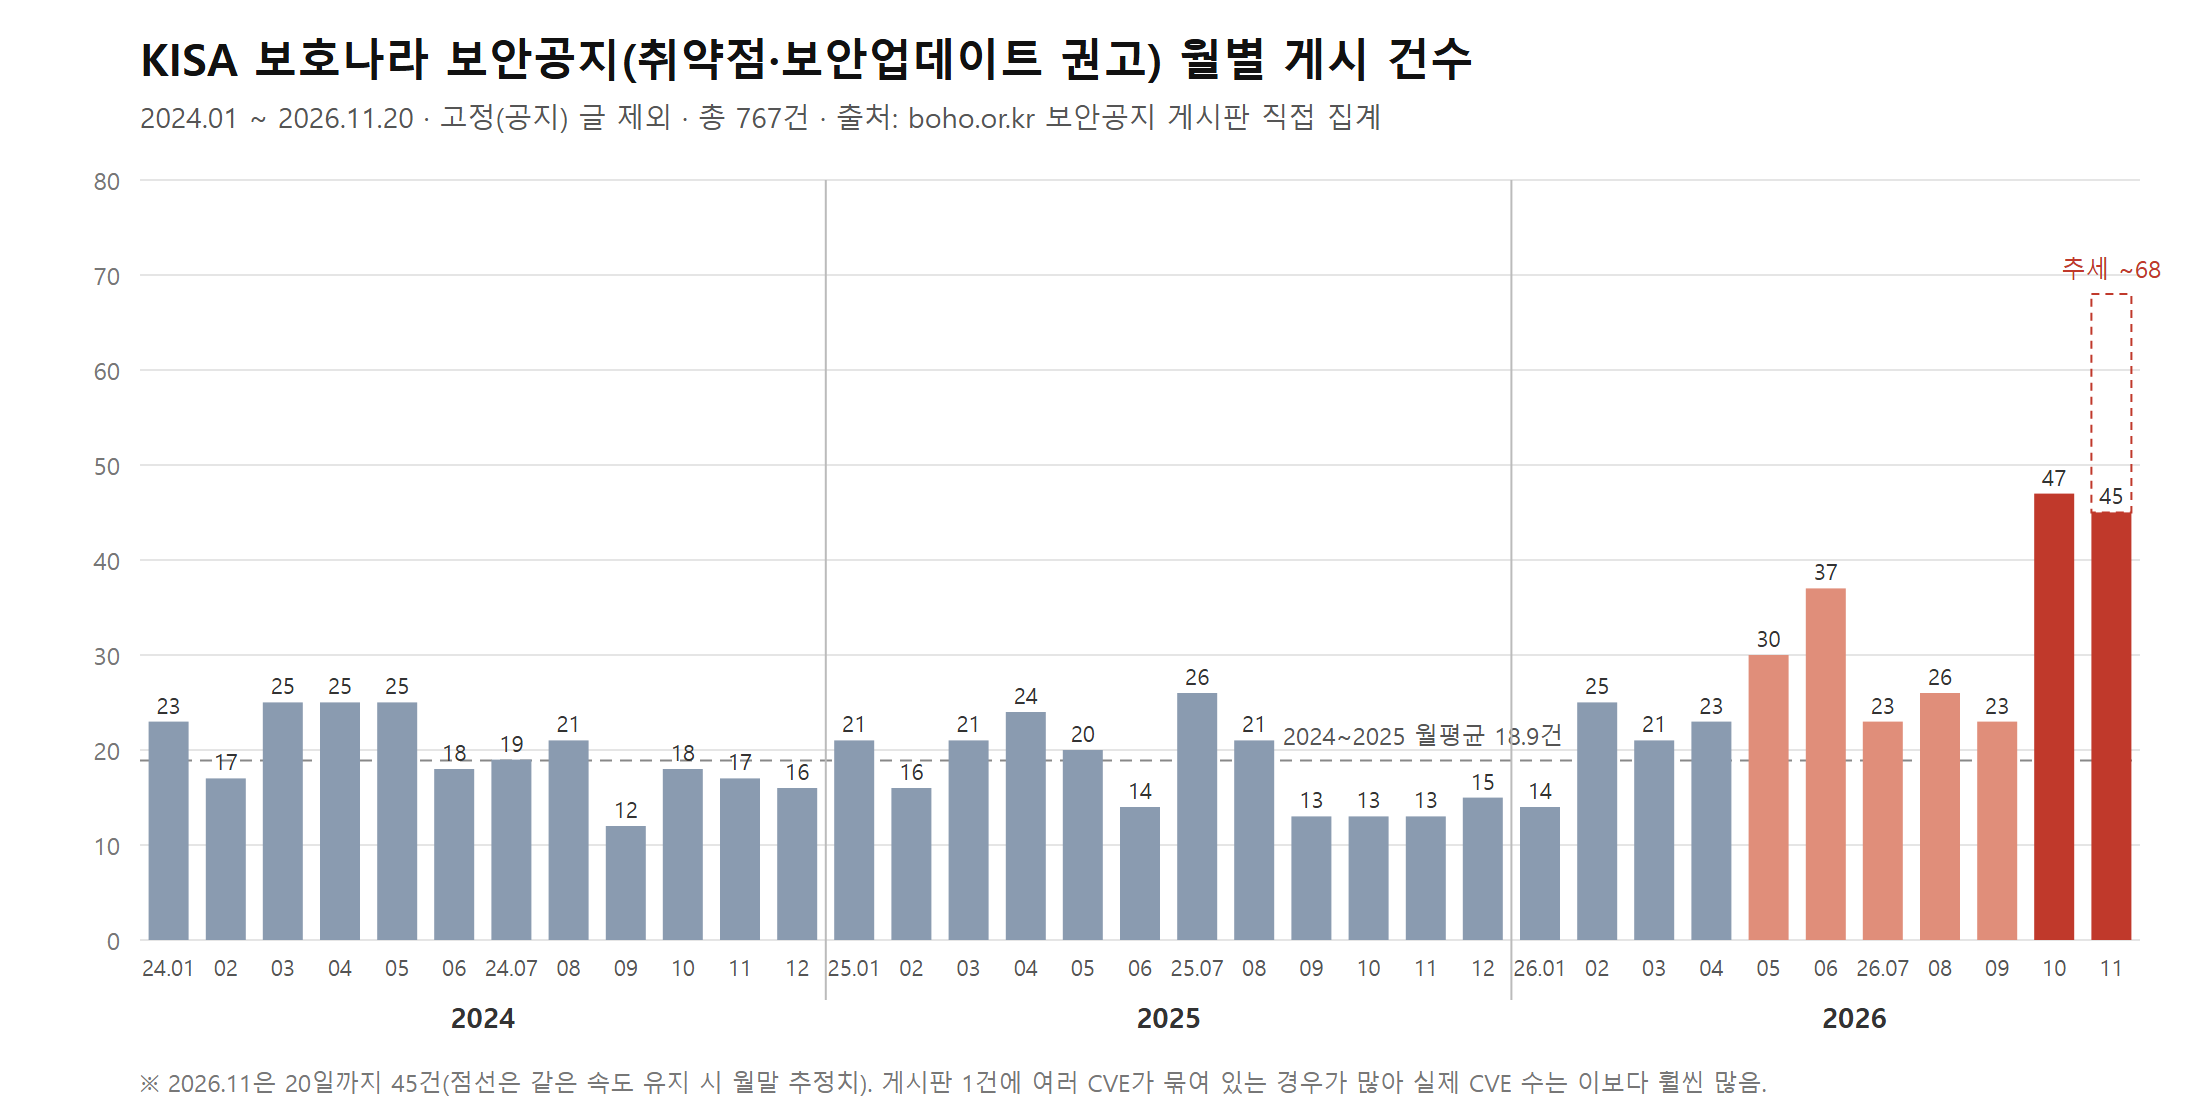
- 2024~2025년 월평균 약 19건이었다.
- 2026년 5월 30건, 6월 37건으로 뛰더니
- 10월 47건, 11월은 20일까지 이미 45건이다. 이 속도면 월말에는 60건대 후반이다.
- 10월 1일부터 11월 20일까지 51일 동안 92건. 주말 빼면 하루 2.5건꼴이다.
여기서 중요한 사실이 있다. 보호나라 공지 한 건에는 CVE가 수 개에서 수십 개씩 묶여 있다. "Oracle 제품 보안 업데이트 권고" 한 건 안에 패치가 수백 개 들어 있는 식이다. 그러니 실무자가 실제로 검토해야 하는 CVE 수는 이 그래프의 몇 배, 몇십 배다. AI가 취약점 발견을 자동화하면서 이 곡선은 앞으로 더 가팔라질 것이다. 이번 Java4Shell을 찾아낸 연구팀도 RCE 시연에 AI 에이전트 기반의 다단계 공격을 썼다고 밝혔다.
KISA 말고도 있다. 금융보안원 위협 인텔리전스, 벤더 PSIRT, CISA KEV, 사내 위협 피드도 있다. 실무자는 이 모든 걸 받아서 "우리 회사에 해당하는가, 외부에 노출됐는가, 실제로 악용되고 있는가, 무엇을 먼저 고칠 것인가"를 판단해야 한다. 이게 보안의 본업이다. 우선순위 판단(triage) 말이다.
그리고 바로 그 본업을 감독원이 빼앗아 간다.
5. Java4Shell: 세상에 취약점이 하나뿐인가
5-1. 요구서의 실체
11월 18일 새벽 Oracle이 CVE-2026-114938(일명 Java4Shell) 패치를 냈다. 다음 날 감독원이 CPC로 요구서를 보냈다. 제목은 「Java 취약점(Java4Shell) 자체점검 및 조치 결과 요청」, 기한은 11월 26일이다. 현장에서는 이 건을 일일 단위로 진척 현황을 다시 보고하라는 압박까지 받고 있다.
회신 양식을 직접 세어 봤다. 입력 칸이 53개다.
- 1번 대분류(전체 현황): Java 사용 여부, 설치 수량, 취약 수량(A), 조치완료(B), 미조치(C) — "A=B+C"
- 2번 대분류(외부 접점 있는 Java): 사용 여부, 수량, 노출 수량, 그리고 업무 유형별 수량 7칸(금융거래 처리 / 금융업무 처리 / 대외 정보제공·고객지원 / 내부 업무지원 / IT 인프라 운영·관리 / 정보보호 / 기타). 조치 여부, 완료 수량, 미완료 수량, 미완료분의 업무 유형별 수량 7칸 또 따로. 조치계획, 완료 예정일, 임시 완화조치 여부와 내용.
- 3번 대분류(외부 접점 없는 Java): 2번을 통째로 한 번 더.
그리고 양식 곳곳에 이런 문구가 박혀 있다.
"1-3항목의 수량은 1-4항목과 1-5항목 합계와 반드시 일치, 1-4항목의 수량은 2-6항목과 3-6항목의 합계와 일치…"
이건 보안 점검표가 아니다. 회계 감사용 대사(對査) 시트다. 감독원이 원하는 건 위험이 줄었느냐가 아니다. 숫자가 맞느냐다.
5-2. 감독원이 첨부한 문서가 감독원을 반박한다
정말 웃긴 대목은 여기다. 감독원이 요구서에 붙인 금융보안원의 「Java 고위험 취약점 공개 관련 위협 분석」(11.18.)을 읽어 보면 이렇게 적혀 있다.
- 실제 악용 사례는 보고되지 않았고, CISA KEV에도 등재되지 않았다 (11.18. 기준)
- 공개된 PoC는 크래시를 재현하는 트리거 PoC뿐이고, RCE PoC는 공개되지 않았다
- Oracle은 공격 복잡도를 높음(AC:H)으로 판정해 CVSS 8.1을 줬다
- 공격이 성립하려면 취약 버전 + AVX-512 VBMI를 지원하는 x86-64 CPU + 공격자가 제어하는 입력이 취약한 Base64 디코더까지 도달, 이 세 조건이 모두 맞아야 한다. ARM은 해당 없음. 일반 Java 8과 11도 대상 아님.
- 분석 결론: "임의 코드 실행은 일부 제한적이며 서비스 거부(DoS) 유발 가능성이 높다"
정리하면 이렇다. 금융보안원은 조건부 고위험, 현재 악용 없음, 주된 피해는 DoS라고 분석했다. 그걸 받아 든 감독원은 전 금융권 Java 설치 수량을 업무 유형별 7칸으로 쪼개 세라고 지시했다. 자기가 첨부한 분석 보고서도 안 읽었거나, 읽고도 달라지는 게 없었거나. 어느 쪽이든 끔찍하다.
이걸 하라는 게 아니다. Java4Shell은 패치해야 한다. 외부에 노출된 Java 인증 엔드포인트는 당연히 우선순위가 높다. 문제는 그 판단을 감독원이 아무 분석 없이 "전수조사 + 일일보고"로 바꿔 버렸다는 것이다. 이렇게 하면 실무자는 리스크가 아니라 양식에 맞춰 움직이게 된다.
5-3. 같은 주에 나온 나머지 취약점들은?
같은 주(11월 16~20일) KISA 보호나라에 올라온 보안 업데이트 권고는 12건이다.
Fortinet, Git, Citrix, Check Point, PostgreSQL, MongoDB, Oracle(2건), NGINX, F5, PHP, VMware
눈여겨볼 이름이 있다. Fortinet, Citrix, Check Point, F5, VMware. 방화벽, VPN, ADC, 가상화 같은 엣지 장비와 인프라다. 지난 몇 년간 CISA KEV를 도배해 온 단골이고, 랜섬웨어 조직이 가장 먼저 노리는 초기 침투 경로다. 그리고 이번 가을 금융권 사고에서 뚫린 곳이 바로 외곽이었다.
그러면 물어볼 수밖에 없다.
Java4Shell 전수조사표를 채우는 동안 Fortinet 패치는 누가 하나?
Citrix 취약점은 일일보고 대상이 아니니 천천히 해도 되나?
나중에 Check Point 취약점으로 사고가 나면, 그땐 "왜 조치 안 했냐"고 엄정 처벌하나?
감독원의 요구 방식은 "지금 우리가 보고받고 싶은 취약점"을 "지금 가장 위험한 취약점"으로 둔갑시킨다. 실무자의 시간은 유한하다. 감독원이 그 시간을 한 건에 몰아넣는 순간, 나머지 수십 건의 우선순위가 내려간다. 이건 보안 강화가 아니다. 감독원이 공격자 대신 우선순위를 정해 주는 것이고, 그 우선순위는 공격자가 아니라 언론 헤드라인을 따라간다.
Log4Shell 때도 그랬다. "○○Shell"이라는 이름이 붙으면 전수조사가 돌고, 이름 없는 취약점은 아무도 신경 쓰지 않는다. 공격자는 이름 없는 취약점을 좋아한다.
6. 엑셀은 해커를 막지 못한다
6-1. "버전 조사"와 "업무 유형 조사"가 실무자를 갉아먹는 방식
전수조사 하나가 현업에서 어떻게 돌아가는지 일반 독자를 위해 풀어 본다.
- 보안팀이 요구서를 받는다.
- 인프라팀, 개발팀, 운영팀, 각 서비스 담당, 외주 협력사, 클라우드 담당에게 "Java 버전 조사해서 회신 주세요" 메일을 뿌린다.
- 회신이 제각각 온다. 누구는
java -version, 누구는 패키지 목록, 누구는 "아마 17일걸요". - 컨테이너 이미지와 애플리케이션 번들 JDK는 따로 뒤져야 한다. 감독원 양식이 "포함"하라고 했으니까.
- 각 설치본을 외부 접점 있음/없음으로 나누고, 다시 업무 유형 7가지로 나눈다. 한 시스템이 여러 유형에 걸치면 합계가 안 맞는다. 양식에 "총합계는 초과할 수 있음"이라고 적혀 있지만, 다른 칸은 "반드시 일치"해야 한다.
- 숫자를 맞춘다. 또 맞춘다. 결재를 올린다. 최종보고 단계에 CISO와 대표이사 체크 칸이 있으니 임원 보고 자료도 따로 만든다.
- 다음 날 진척을 또 보고한다.
이 과정에서 실제로 패치된 서버는 0대다. 패치는 이 일이 끝나야 시작된다. 그런데 이 일은 끝나지 않는다. 다음 요구서가 오니까.
보안 업계에는 "자산을 모르면 지킬 수 없다"는 말이 있다. 맞다. 그래서 자산관리는 상시 자동화된 시스템이어야 한다. 취약점이 터질 때마다 손으로 다시 세는 일이 되어서는 안 된다. 감독원이 정말 자산 가시성을 원한다면 할 일은 하나다. 금융회사가 자동화된 자산·SBOM 관리 체계를 갖추도록 유도하고, 그 결과물을 표준 포맷으로 받으면 된다. 매번 53칸 양식을 새로 만들 게 아니라. 매번 손으로 세게 하는 감독은 자산관리 자동화에 쓸 예산과 시간까지 잡아먹는다. 악순환이다.
6-2. 문서는 쌓이고, 보안은 얇아진다
규제 당국 스스로도 알고는 있다. 금융위는 2025년 2월 전자금융 보안 규정을 293개에서 166개로 줄이며 "원칙 중심"으로 가겠다고 했다. 그런데 사고가 터지자 그 원칙은 증발했다. 다시 체크리스트, 다시 전수조사, 다시 "엄정 처벌"이다. 한 금융사 CISO는 언론에 이렇게 말했다.
"문제가 생길 때마다 내려봐야 숙제만 하나 더 생긴다" — 한 금융회사 CISO (비즈워치, 2026.11.13)
숙제. 현장이 감독원의 요구를 어떻게 받아들이는지 이 한 단어가 다 말해 준다. 보안 조치가 아니라 숙제다. 숙제는 채점자를 위해 한다. 공격자를 위해 하지 않는다.
7. 현장의 목소리
아래는 최근 언론에 실린 현직자·전문가 발언을 요약한 것이다. 원문 링크는 글 끝에 있다.
- 한 대형 금융사 보안팀장(데일리시큐 인터뷰, 2026.11.10): 공격을 분석하고 대응해야 할 사람들이 회의와 보고자료 작성에 시간을 너무 많이 쓴다고 했다. 여러 부서와 기관이 같은 내용을 따로 요구해서 같은 설명을 반복해야 하고, 비전문가가 기술 대응의 세부까지 지시하기도 한다고 했다. 그가 제안한 것은 기술 대응과 보고 지원을 분리하고, 확인된 사실을 한 곳에 기록해 공유하고, 중복 제출을 줄이는 것이었다. 법정 신고를 하지 말자는 게 아니라고 분명히 했다.
- 한 기업 CISO의 칼럼(데일리시큐, 2026.10.26): 금융회사가 CPC 채널로 수시로 자료를 제출하는 구조 때문에, 담당자들이 침해 탐지·패치·로그 분석·복구 훈련 대신 문서 작성에 매달린다고 비판했다. 감독당국과 금융보안원은 IoC를 의무 제출 대상으로 다룰 게 아니라 공격 IP의 선제 차단과 공동 대응에 힘써야 했다고 지적했다.
- 금융회사 CISO들(비즈워치, 2026.11.13): 체크리스트는 결국 책임을 CISO에게 떠넘기는 장치라는 반응이 나왔다. "양호/취약" 표시와 간단한 증적만으로는 실제로 어디까지 점검했는지 알 수 없다는 지적도 있었다.
- 보안 전문가들(비즈워치, 2026.11.06·13): 실제 사고는 체크리스트 밖의 자산에서 났다고 했다. 금융기관 스스로도 잘 모르던 비주요 자산이 문제였다는 것이다(윤명근 국민대 교수). 체크리스트에서 빠진 취약점과 보완 대책을 봐야 한다는 의견도 나왔다(염흥열 순천향대 교수). 고려대 이상근 교수는 보안 KPI를 "사고 0건"에서 탐지 시간, 피해 반경, 대응 시간, 복구 시간으로 바꿔야 한다고 제안했다. 그리고 해외 거래소 사고에서는 공격 시작부터 탈취 완료까지 20분이 걸렸다는 사례를 들었다. 20분. 전수조사표 한 칸 채우는 시간이다.
- 금융보안원 소속 전문가(2025.11 인터뷰): 망분리를 절대적 안전장치로 믿으면 브루스 슈나이어가 말한 "보안 극장(security theater)", 즉 보여주기식 통제에 빠질 수 있다고 경고했다.
공통점이 보이는가. 현장도, 학계도, 심지어 감독 체계 안쪽 사람들도 같은 말을 한다. 문서가 아니라 탐지·대응 능력이, 숫자가 아니라 위험이 중요하다. 이 합의에서 빠진 곳은 하나뿐이다. '금융감독원'
8. "엄정 처벌": 공포로 굴러가는 감독
감독원 공문과 보도자료에는 공식처럼 붙는 문구가 있다.
"점검이 부실했거나 사고 후 기존 점검이 제대로 이뤄지지 않은 것이 확인되면 엄정히 책임을 묻겠다."
"연말까지 취약점 미보완 시 엄정 제재."
"보안에 소홀한 회사는 법에 따라 엄정 대응."
겉으로는 책임을 강조하는 말이다. 하지만 현장에서는 이렇게 들린다.
"사고가 나면, 그때 제출한 엑셀에서 틀린 칸을 찾아 너를 처벌하겠다."
이 구조가 무엇을 낳는지 생각해 보자.
- 방어적 문서주의. 실무자는 공격을 막는 일보다 "나중에 문제 되지 않을 증적"을 남기는 일에 집중하게 된다. 보안이 아니라 면책을 위한 행정이 된다. 언론은 이걸 "면피용"이라고 불렀다.
- 정직한 보고가 사라진다. "미완료(위험수용)"에 체크하면 표적이 된다는 걸 다들 안다. 그래서 숫자는 늘 깔끔하다. 깔끔한 숫자는 거짓말일 가능성이 높다. 감독원은 깔끔한 거짓 데이터를 받고 안심한다.
- 인재가 떠난다. CISO·CPO에게 무거운 책임과 가혹한 처벌, 끝없는 문서가 돌아간다. 그러니 금융권에서는 CISO도, 보안 전문 인력도 구하기 어렵다는 말이 나온다. 위 보안팀장 인터뷰의 제목이 이렇다. "팀원들은 떠날 곳을 찾고, 팀장은 밤을 새고."
- 책임이 거꾸로 흐른다. 비상 채널을 남용하고, 분석 없이 전파만 하고, 질문에는 원론으로 답하는 기관은 결과에 책임지지 않는다. 책임은 언제나 양식을 채운 쪽에 있다.
덧붙인다. 회원사가 감독원에 실무 질문을 하면 어떤 답이 돌아오는지 금융권 보안 담당자라면 다 안다. "관련 법규 및 규정에 따라 자체적으로 판단하여 조치하시기 바랍니다." 판단은 알아서 하고, 책임도 알아서 지고, 결과는 감독원이 정한 양식대로 내라는 것이다. 이건 감독이 아니다. 하청 관리다.
그리고 전파 사항 대부분은 KISA, 금융보안원, 벤더가 이미 낸 내용을 표지만 바꿔 다시 돌리는 것이다. 감독원만의 분석, 금융권 특화 맥락, "우리 업권에서는 이 구성이 특히 위험하다" 같은 판단이 들어간 전파는 거의 없다. 정보에 가치를 더하지 않는 중계기는 노이즈 증폭기일 뿐이다.
9. 규제와 감사만 밀어붙이면 무슨 일이 생기나: 연구와 사례
"엄하게 하면 보안이 좋아진다"는 믿음은 직관적이다. 그리고 틀렸다. 근거를 나열한다.
① 컴플라이언스 예산 (Beautement, Sasse & Wonham, 2008)
UCL 연구진은 조직 구성원이 보안 규정 준수에 쓸 수 있는 인지적·시간적 여력, 즉 "컴플라이언스 예산(compliance budget)"이 유한하다는 모델을 제시했다. 요구가 그 예산을 넘으면 사람들은 합리적으로 일부 규정을 건너뛴다. 덜 중요해 보이는 것부터 버린다. 감독원이 Java4Shell 전수조사로 예산을 다 써 버리면, 나머지 취약점 대응이 체계적으로 무너진다. 우연이 아니라 예측 가능한 결과다.
② 체크리스트식 준수가 만드는 보안 공백 (Stevens et al., "Compliance Cautions", NDSS 2020)
미국의 디지털 보안 표준 3종을 분석한 연구는 148개의 보안 문제를 찾아냈다. 표준을 문자 그대로 체크리스트처럼 이행하면 기술적 통제가 충분하지 않고, 완벽하게 준수해도 보안 문제가 남을 수 있다는 결론이었다.
③ "준수 인증"과 "안전함"은 다르다: Target 사례 (2013)
미국 유통사 Target은 2013년 9월 PCI DSS 준수 인증을 받았다. 석 달 뒤 4천만 건의 카드 정보가 털렸다. 카드 브랜드들조차 연례 인증은 "스냅숏"일 뿐 안전을 보장하지 않는다고 인정했다. 인증 시점의 깔끔한 서류가 공격자를 막아 주지는 않는다.
④ 보안 피로 (Stanton et al., "Security Fatigue", IEEE IT Professional, 2016)
미국 NIST 연구진의 인터뷰 연구는 과도한 보안 요구와 결정 부담에 시달린 사람들이 체념하고 회피하고 충동적으로 결정하는 "보안 피로" 상태에 빠진다는 것을 보였다. 일반 사용자를 대상으로 한 연구지만, 매일 비상 채널로 숙제를 받는 실무자에게도 그대로 들어맞는다.
⑤ 경보 피로
SOC(보안관제센터) 운영에서 오탐과 저가치 경보가 쌓이면 분석가가 진짜 경보를 놓친다는 것은 업계의 오래된 상식이다. 위기형태도 경보 단계도 공란인 요구서를 비상 채널로 보내는 것은 기관 차원의 오탐 남발이다.
⑥ 굿하트의 법칙 / 캠벨의 법칙
"측정 지표가 목표가 되면 더 이상 좋은 지표가 아니다." "조치 완료율 100%"가 목표가 되면 조직은 위험을 줄이는 게 아니라 완료율을 100%로 만드는 법을 배운다. 정의를 좁히고, 범위를 줄이고, 어려운 건 "해당 없음"으로 분류한다. 숫자는 좋아지고 보안은 나빠진다.
⑦ 대한민국 금융권 스스로의 역사
한국 금융권은 세계에서 손꼽히게 규제가 촘촘한 보안 환경이다. 망분리, 보안성 심의, 각종 점검, 의무 비율까지 있다. 그런데도 2013년 3·20 전산망 마비, 2014년 카드 3사 1억 건 정보유출, 2025~2026년 연쇄 침해가 일어났다. 규제의 양과 보안 수준은 비례하지 않는다는 것을 우리는 이미 비싸게 배웠다. 금융위가 2025년에 규정을 줄이고 원칙 중심으로 가겠다고 한 것도, 지금 망분리 규제를 풀겠다고 TF를 꾸린 것도 그 교훈 때문이었다. 감독원은 지금 그 교훈을 정확히 반대 방향으로 실천하고 있다.
10. 감독기관이 갖춰야 할 역할, 역량, 자세
비판만 하면 투정이다. 그래서 정상적인 감독기관이 무엇을 하는지도 적는다. 상상 속 이야기가 아니다. 이미 다른 나라에서 하고 있다.
역할: "세는 기관"이 아니라 "판단해 주는 기관"
- 미국 CISA의 KEV(Known Exploited Vulnerabilities) 카탈로그는 실제로 악용되고 있는 취약점만 골라 공개하고, 연방기관에 조치 기한을 준다(BOD 22-01). 핵심은 선별이다. 연간 수만 개의 CVE 중에 "지금 당장 이것부터"를 정해 준다. 감독원이 할 일은 금융권판 KEV, 즉 금융권에서 실제로 악용되고 있거나 금융권 구성에서 특히 위험한 취약점을 골라 주는 것이다.
- 감독원이 정말 금융권 전체의 노출 현황을 알고 싶다면, 외부 공격 표면 스캔은 감독원이 직접 하면 된다. 인터넷에 노출된 금융권 자산은 감독원도 볼 수 있다. 공격자는 이미 보고 있다.
역량: 자체 분석 능력
- KISA나 금융보안원 공지를 표지만 바꿔 재전파하지 말고, 금융권 맥락을 덧붙인 분석을 내야 한다. "이 취약점은 금융권 인증 서버의 ○○ 구성에서 특히 위험하다", "외부 접점 Basic 인증 엔드포인트를 우선 확인하라" 같은 판단 말이다. 그게 없으면 감독원은 중계기다. 중계기에 감독권을 쥐여 주면 노이즈를 강제하는 기계가 된다.
- 위협 정보는 PDF가 아니라 기계가 읽을 수 있는 형식(STIX/TAXII 등)으로 공유해야 한다. 그래야 받는 쪽이 자동으로 차단할 수 있다.
자세: 원칙 중심, 결과 중심, 협력
- 영국 NCSC의 CAF(Cyber Assessment Framework)는 "무엇을 갖췄는가"가 아니라 "어떤 결과를 달성하는가(outcome)"로 평가한다.
- EU의 DORA는 금융기관에 위협 기반 모의침투(TLPT)를 요구한다. 서류 대신 실제로 뚫어 보고 판단한다.
- NIST CSF 2.0은 "거버넌스"를 핵심 기능으로 넣었지만, 그 거버넌스는 위험 기반 의사결정이지 보고서 생산이 아니다.
- 보고는 한 번, 한 곳에, 표준 형식으로. 같은 내용을 감독원, 금융보안원, 금융위, 국회, 사내 여러 부서에 각각 다른 양식으로 내는 구조부터 없애야 한다.
- 정직하게 보고하는 회사를 처벌하지 말고, 정직하게 보고할 수 있는 환경을 만들어야 한다. "위험수용"이라고 쓴 회사를 표적 삼는 순간, 감독원이 받는 모든 데이터는 오염된다.
요약하면 감독기관의 일은 금융회사가 보안을 더 잘하도록 만드는 것이다. 보안을 했다는 증명서를 더 많이 받아 내는 것이 아니다. 이 둘을 헷갈리는 순간 감독은 보안의 비용이 된다.
11. 감독원 안에 있는 정상인에게
여기까지 읽었다면 당신은 아마 감독원 안에서 이 문제를 이미 알고 있는 사람일 것이다.
당신도 알 것이다. 그 53칸짜리 양식이 해커를 한 명도 막지 못한다는 걸. 집계표가 위로 올라가 보도자료 한 줄이 되고, 국정감사 답변 한 줄이 되고, 그걸로 끝이라는 걸. 그 숫자들이 누구를 보호하는지 당신도 알 것이다. 금융소비자가 아니다.
솔직히 말하겠다. 지금 감독원의 금융보안 감독 방식은 멍청하다. 개인이 멍청하다는 말이 아니다. 똑똑한 사람들을 모아 놓고 멍청한 결과만 나오게 설계된 조직이라는 뜻이다. 위험 대신 숫자를 보고, 분석 대신 전파를 하고, 협력 대신 협박을 하고, 책임은 아래로만 흘려보낸다. 그리고 그 결과로 금융권 보안이 거꾸로 가고 있다. AI가 공격 속도를 20분 단위로 줄이는 동안, 감독원은 회신 기한을 일주일 단위로 잡고 엑셀 합계가 맞는지를 본다.
그러니 부탁한다. 한 명이라도 좋다. 직언해 달라.
- "이 요구서, 위기형태도 경보 단계도 공란인데 왜 비상 채널로 보냅니까?"
- "우리가 첨부한 분석 보고서는 DoS 위주라고 하는데, 왜 전수조사입니까?"
- "같은 주에 나온 Fortinet, Citrix는 어떻게 하라는 겁니까?"
- "이 숫자를 받아서 우리가 무슨 결정을 합니까?"
마지막 질문에 답할 수 없다면, 그 요구서는 보내지 말아야 할 요구서다.
조직 안에서 이런 말을 하는 게 얼마나 어려운지 안다. 하지만 금융회사 실무자들은 매일 그보다 어려운 일을 한다. 쉬는 날 없이 밤새 로그를 보고, 아침에는 당신들이 보낸 양식을 채운다. 당신 한 사람의 직언이 수천 명의 실무자가 패치할 시간을 돌려줄 수 있다.
12. 덧붙여: 각자에게 전합니다.
기자분들께. "금감원, 전 금융권 ○○ 전수점검" 기사는 조사하기 쉽습니다. 그 뒤를 물어 주시기 바랍니다. 그 전수점검으로 무엇이 바뀌었는지, 실무자가 그 일에 몇 시간을 썼는지, 같은 기간에 놓친 취약점은 없었는지. 점검의 "횟수"가 아니라 "효과"를 물어 주시라. 필요하다면 인터뷰에도 응할 수 있습니다.
보안인 동료들께. 어려운 일을 하고 계십니다. 우리가 지쳐서 그냥 숫자를 맞춰 내는 순간, 이 구조는 영원히 굴러갑니다. 가능한 범위에서 "이 요구가 리스크를 어떻게 줄이는가"를 고민해봐야 합니다.
예비 보안인(취준생)분들께. 이 글을 읽고 금융보안을 포기하지 않길 바랍니다. 다만 알고 들어오길 바랍니다. 이 업계에서 당신의 시간 중 상당 부분은 보안이 아닌 일에 쓰일 수 있습니다. 그 속에서도 실력을 잃지 않으려면 취약점 분석, 탐지 엔지니어링, 자동화(스크립팅), 클라우드·컨테이너 역량을 놓지 말아야 합니다. 엑셀을 잘하는 보안인이 아니라, 엑셀을 자동화해 버리는 보안인이 되는 것을 고민해보기 바랍니다. 그리고 언젠가 당신이 감독하는 쪽에 서게 된다면, 이 글을 기억해 주길 바랍니다.
일반 독자분들께. 당신의 계좌와 개인정보를 지키는 사람들은 지금 해커와 서류, 두 개의 전선에서 싸우고 있습니다. 그리고 그중 하나는 우리 편(금융감독원)이 만든 것입니다.
공격자는 엑셀을 제출하지 않는다.
그들은 우리가 엑셀을 채우는 동안 들어온다.
참고 자료
1차 자료
- 금융감독원, 「Java 취약점(Java4Shell) 자체점검 및 조치 결과 요청」, FINES 금융보안 통합관제, 2026.11.19. (회신 기한 11.26.)
- 금융보안원 위협인텔리전스팀, 「Java 고위험 취약점 공개 관련 위협 분석」, 2026.11.18.
- KISA 보호나라 보안공지 게시판, 2024.01~2026.11.20 전수 집계(필자 직접 수집, 767건): https://www.boho.or.kr/kr/bbs/list.do?menuNo=205020&bbsId=B0000133
언론 보도
- 데일리시큐, [CISO 보안칼럼] 해킹은 첨단을 달리고 있는데, 문서로 대응하는 금융권 보안 (2026.10.26): https://www.dailysecu.com/news/articleView.html?idxno=209040
- 데일리시큐, [위태로운 금융보안팀] "팀원들은 떠날 곳을 찾고, 팀장은 밤을 새고" (2026.11.10): https://www.dailysecu.com/news/articleView.html?idxno=209437
- 데일리시큐, "보안 사항 수집 안 한다"는 금융보안원…자체 안내서는 취약점 조치 내역까지 요구 (2026.11.12): https://www.dailysecu.com/news/articleView.html?idxno=209449
- 비즈워치, [인사이드 스토리] 해킹 못막는 체크리스트…금융사 "면피용" 반응 왜? (2026.11.13): https://news.bizwatch.co.kr/article/finance/2026/11/12/0017
- 비즈워치, 금융당국 580곳 보안점검에도…전문가들 땜질처방 꼬집는 이유 (2026.11.06): https://news.bizwatch.co.kr/article/finance/2026/11/06/0046
- 이투데이, 보안 강화 외쳐온 금융보안원도 해킹⋯2차 피해도 우려 (2026.11.11): https://www.etoday.co.kr/news/view/2646899
- 파이낸셜뉴스, '정보' 넘어 '돈'까지 털렸다…금융당국, AI 보안위협 대응 총력 (2026.11.05): https://www.fnnews.com/news/202611050500533191
- 파이낸셜뉴스, 금융당국, AI 해킹피해에 "전 금융권 전면 재점검…소홀하면 엄정 대응": https://www.fnnews.com/news/202610041442252832
- 이투데이, 금감원, 전자금융업·온투업자 274곳 보안점검⋯"침해사고 발생 시 엄정 책임": https://www.etoday.co.kr/news/view/2648873
- 포인트데일리, 금감원, 대부업권 보안 전수점검…연말까지 취약점 미보완 시 '엄정 제재': https://www.pointdaily.co.kr/news/articleView.html?idxno=326312
- 네이트뉴스, "금융 망분리 맹신은 위험…보여주기식 '보안극장'에 속을 수도" (2025.11): https://news.nate.com/view/20251102n02455
연구·해외 사례
- Beautement, A., Sasse, M. A., & Wonham, M. (2008). The Compliance Budget: Managing Security Behaviour in Organisations. NSPW '08: https://dl.acm.org/doi/pdf/10.1145/1595676.1595684
- Stevens, R. et al. (2020). Compliance Cautions: Investigating Security Issues Associated with U.S. Digital-Security Standards. NDSS 2020: https://www.ndss-symposium.org/wp-content/uploads/2020/02/24003-paper.pdf
- Stanton, B., Theofanos, M., Spickard Prettyman, S., & Furman, S. (2016). Security Fatigue. IEEE IT Professional, 18(5).
- Digital Transactions, Target Passed a PCI Inspection Before Breach: https://www.digitaltransactions.net/news/story/Target-Passed-a-PCI-Inspection-Before-Breach_-Will-Spend-_100-Million-on-Chip-Card-Effort
- CISA, Known Exploited Vulnerabilities Catalog / BOD 22-01: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- UK NCSC, Cyber Assessment Framework: https://www.ncsc.gov.uk/collection/cyber-assessment-framework
- NIST, Cybersecurity Framework 2.0 (2024): https://www.nist.gov/cyberframework
'Side Project > AI Powered' 카테고리의 다른 글
| AI로 줄인 분석 시간, 검증까지 포함해도 줄었을까? (1) | 2026.09.19 |
|---|---|
| [CVE] AI가 만든 가짜 CVE와 인간 검증의 병목 (0) | 2026.08.09 |
| [AI] AX 시대 CISO의 역할과 AI 거버넌스의 한계에 대하여 (0) | 2026.06.30 |
| Codex를 더 잘 사용하는 법: OpenAI 공식 문서 기반 사례 소개 (1) | 2026.06.26 |
| [LLM] 취약점 진단 에이전트 팀 구성하기 (0) | 2026.04.08 |